คู่มือเลือกสถาปัตยกรรม AI ที่ปลอดภัยสำหรับองค์กร
สรุปประเด็น
-
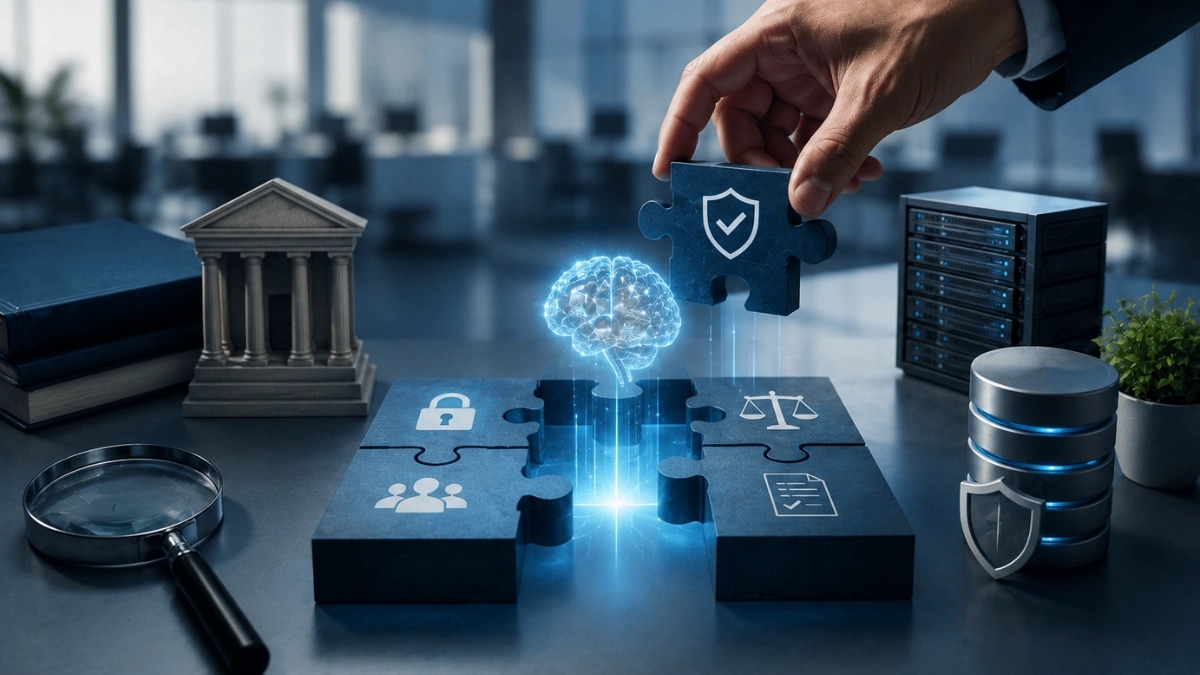
ออกแบบ AI แบบ secure‑by‑design คิดเรื่องความปลอดภัยตั้งแต่สถาปัตยกรรม ไม่ใช่รอเสริมเกราะทีหลัง ลดความเสี่ยงข้อมูล โมเดล และการกำกับดูแล
-
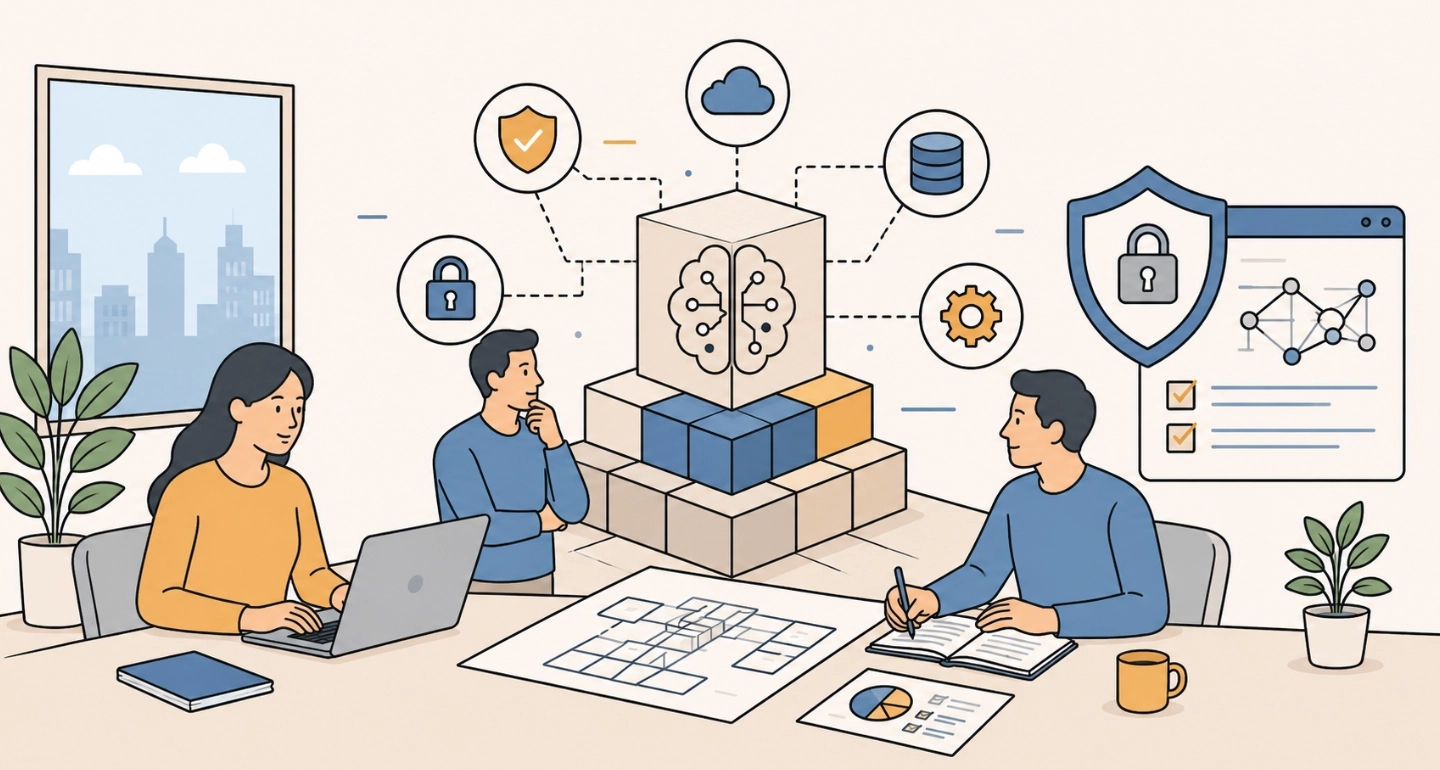
มอง AI ผ่าน 4 มิติ ออกแบบให้สอดคล้องกันทั้งข้อมูล โมเดล แพลตฟอร์ม/โครงสร้างพื้นฐาน และธรรมาภิบาล‑กฎระเบียบ เพื่อให้ปลอดภัยและรองรับกลยุทธ์องค์กร
-
แยกใช้ Public, Enterprise, On‑premise, Hybrid ให้ตรงความเสี่ยง กำหนดชัดเจนว่างานไหนใช้ Public ได้ งานไหนต้องใช้ Enterprise หรือระบบปิด เพื่อป้องกันข้อมูลอ่อนไหวและ PDPA
-
ใช้ 5 คำถามเช็คความพร้อมก่อนเลือกสถาปัตยกรรม ทบทวนความอ่อนไหวของข้อมูล กฎระเบียบ ความพร้อมทีม กลยุทธ์ 3–5 ปี และแผนมอนิเตอร์‑Incident response เฉพาะด้าน AI
-
วาง AI Use Policy เชื่อมกับ PDPA และ security เดิม ออกนโยบายการใช้ AI ขององค์กร กำหนด acceptable use, least‑privilege, vendor due diligence และการอบรมพนักงานเรื่องความเสี่ยง AI
ในยุคที่ทุกองค์กรต่างเร่งสปีดเพื่อนำ AI เข้ามาขับเคลื่อนธุรกิจ ตั้งแต่การทำ Chatbot บริการลูกค้า ไปจนถึงการวิเคราะห์เครดิตและพฤติกรรมผู้บริโภค สิ่งหนึ่งที่ผมมักจะชวนผู้บริหารและบอร์ดบริหารตั้งคำถามร่วมกันเสมอคือ "เรากำลังสร้างนวัตกรรมบนรากฐานที่มั่นคง หรือเรากำลังสร้างบ้านกลับหัวบนพื้นทราย?"
เพราะในความเป็นจริง ความเสี่ยงของ AI ในวันนี้ไม่ได้จำกัดอยู่แค่เรื่องของ "ไซเบอร์ซีเคียวริตี้" แบบเดิมๆ อีกต่อไป แต่มันคือความเสี่ยงของข้อมูลรั่วไหล ความน่าเชื่อถือของแบรนด์ และมูลค่าทางธุรกิจในระยะยาว การเลือก สถาปัตยกรรมระบบ AI (AI Architecture) จึงไม่ใช่แค่หน้าที่ของฝ่ายไอที แต่เป็น “การตัดสินใจเชิงกลยุทธ์” ที่ผู้บริหารต้องเข้าใจและต้องเป็นผู้เคาะร่วมกันกับทีมพัฒนา
เพื่อให้เห็นภาพและตัดสินใจได้ง่ายขึ้น ผมขอชวนทุกท่านมองโครงสร้าง AI ผ่าน 4 มิติหลัก และพิจารณารูปแบบการวางสถาปัตยกรรมผ่านกรณีศึกษาที่เกิดขึ้นจริงในโลกธุรกิจครับ
4 มิติเชิงกลยุทธ์ที่ผู้บริหารต้องถาม
ก่อนจะเซ็นอนุมัติงบประมาณก้อนโตให้กับโปรเจกต์ AI ลองใช้ 4 คำถามนี้คุยกับทีมเทคนิคของคุณ:
-
Data Layer (มิติข้อมูล): ข้อมูลวิ่งไปไหนบ้าง? มีการเข้ารหัสและจำกัดสิทธิ์เข้าถึงของพนักงานแต่ละระดับอย่างไร?
-
Model Layer (มิติโมเดล): เราใช้โมเดลประเภทไหน? มีเกราะป้องกันไม่ให้คู่แข่งเข้ามา ‘ดึง’ ทรัพย์สินทางปัญญาหรือสูตรลับทางธุรกิจของเราออกไปผ่านคำสั่งซื้อ (Prompt) หรือไม่?
-
Platform Infrastructure (มิติโครงสร้าง): ระบบรันอยู่บน Cloud หรือเซิร์ฟเวอร์ของเราเอง? ค่าใช้จ่ายแฝงในระยะยาว (เช่น ค่า API, ค่า Compute) จะบานปลายไหมถ้าธุรกิจเราโตขึ้น 10 เท่า?
-
Governance & Compliance (มิติธรรมาภิบาล): ระบบนี้ตอบโจทย์กฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) หรือไม่? และถ้า AI เกิด ‘หลอน’ (Hallucination) ให้ข้อมูลที่ผิดพลาดกับลูกค้า ใครจะเป็นผู้รับผิดชอบและเรามีแผนสำรองอย่างไร?
เจาะลึก 3 ทางเลือกสถาปัตยกรรม AI ผ่านกรณีศึกษาจริง
ระดับความปลอดภัยและความคุ้มค่าขึ้นอยู่กับ "รูปแบบสถาปัตยกรรม" ที่องค์กรเลือกใช้ ซึ่งผมแบ่งออกเป็น 3 ระดับหลักๆ เพื่อให้เห็นภาพชัดเจนตามตารางด้านล่างนี้ครับ
| รูปแบบ AI Architecture | การควบคุมและระดับความปลอดภัย (PDPA) | ความคุ้มค่าและต้นทุน | เหมาะกับบริบทธุรกิจแบบใด |
| 1. Public AI (Free/Consumer Grade) | ต่ำมาก (ข้อมูลอาจถูกนำไปเทรนต่อสาธารณะ) | ฟรี / ต่ำมาก | งานระดมสมอง, คิดไอเดียการตลาด, สรุปบทความทั่วไป |
| 2. Commercial AI (Enterprise Grade) | สูง (มีสัญญาคุ้มครองข้อมูล ไม่นำข้อมูลไปเทรนต่อ) | ปานกลาง (จ่ายตามการใช้งานจริงหรือรายเดือน) | งานเอกสารภายใน, ผู้ช่วยพนักงาน, ระบบวิเคราะห์ข้อมูลที่ไม่ใช่วิเคราะห์ความลับสูงสุด |
| 3. On-Premise / Private Cloud | สูงสุด (ควบคุมทุกอย่างไว้ในรั้วขององค์กรเอง) | ลงทุนสูงในระยะแรก (แต่ประหยัดกว่าเมื่อ Scale ในระยะยาว) | ธุรกิจการเงิน, การแพทย์, องค์กรที่มี Core IP หรืองานที่ต้องการความแม่นยำและเสถียรภาพ 100% |
5 ปัจจัยที่ผู้บริหารควรใช้พิจารณาเลือกสถาปัตยกรรม AI ที่ปลอดภัย
เมื่อถึงเวลาตัดสินใจเลือกแนวทางสถาปัตยกรรม AI ที่เหมาะสม ผู้บริหารสามารถใช้ “ชุดคำถามเช็คความพร้อม” ต่อไปนี้เพื่อพูดคุยกับทีมเทคนิคและคู่ค้า
1) ความอ่อนไหวของข้อมูล (Data sensitivity)
-
ข้อมูลที่ระบบ AI จะใช้และผลิตออกมาอยู่ในระดับใด ตั้งแต่ข้อมูลสาธารณะ ข้อมูลภายใน ไปจนถึงข้อมูลส่วนบุคคลและข้อมูลลับทางธุรกิจ
-
ข้อมูลใด “ต้องไม่ออกนอกองค์กร” ตามข้อกำหนดภายในหรือกฎหมายกำกับดูแล นี่คือฐานในการตัดสินใจใช้ On‑premise คือรูปแบบการติดตั้งและรันระบบหรือซอฟต์แวร์ “ภายในโครงสร้างพื้นฐานขององค์กรเอง” เช่น เซิร์ฟเวอร์ในดาต้าเซ็นเตอร์ขององค์กร หรือ private cloud ที่องค์กรควบคุมเต็มที่
2) กฎระเบียบและมาตรฐานที่ต้องปฏิบัติตาม
-
องค์กรต้องปฏิบัติตามกฎหมายหรือเกณฑ์ทางการเงิน การแพทย์ ความมั่นคง หรือข้อกำหนดด้านข้อมูลส่วนบุคคลใดบ้าง
-
แพลตฟอร์มและสถาปัตยกรรมที่เลือกสามารถตอบโจทย์กฎระเบียบเหล่านั้นได้หรือไม่ เช่น มี audit trail, logging, และการจัดการสิทธิ์เข้าถึงตามบทบาทหรือไม่
3) ความพร้อมของทีมและพันธมิตรด้านความปลอดภัย
-
ทีมภายในมีความเชี่ยวชาญด้าน AI security แค่ไหน หากยังไม่พร้อม การใช้ Cloud หรือทำงานร่วมกับผู้เชี่ยวชาญภายนอกอาจปลอดภัยกว่าการสร้างระบบเองทั้งหมด
-
องค์กรมีแผนฝึกอบรมและอัปสกิลทีมงานอย่างต่อเนื่องเพื่อรับมือภัยคุกคามด้าน AI ที่เปลี่ยนแปลงเร็วหรือไม่
4) กลยุทธ์ธุรกิจและการขยายตัวในอนาคต
-
แผน AI ขององค์กรใน 3–5 ปีข้างหน้าจะขยายไปในทิศทางใด สถาปัตยกรรมที่เลือกจะรองรับการเติบโตและกรณีใช้งานใหม่ ๆ ได้หรือไม่
-
หากต้องการทดลองหลายยูสเคสและหมุนเวียนเทคโนโลยีเร็ว Cloud หรือ Hybrid อาจตอบโจทย์ ในขณะที่ยูสเคส “แกนหลัก” ที่ใช้ข้อมูลวิกฤตอาจเหมาะกับ On‑premise
5) แนวทางมอนิเตอร์และตอบสนองเหตุการณ์ผิดปกติ
-
องค์กรมีระบบมอนิเตอร์การใช้งาน AI และกลไกแจ้งเตือนเมื่อเกิดเหตุผิดปกติ การโจมตี หรือการใช้ AI แบบผิดนโยบายหรือไม่
-
มีแผน Incident response สำหรับกรณี AI โดยเฉพาะ เช่น โมเดลให้คำตอบผิดพลาดอย่างร้ายแรง ข้อมูลถูกดึงออกไป หรือถูกโจมตีให้ตอบข้อมูลที่ไม่ควรเปิดเผยหรือไม่
เพื่อไม่ให้เนื้อหาดูเป็นทฤษฎีจนเกินไป เราลองมาดู กรณีศึกษาเปรียบเทียบ (Case Studies) ของ 3 บริษัทที่เลือกเดินคนละเส้นทางกันครับ
กรณีศึกษาที่ 1: บทเรียนราคาแพงของ "บริษัทพัฒนาซอฟต์แวร์แห่งหนึ่ง" (The Public AI Risk)
-
สถานการณ์: ทีมวิศวกรต้องการเร่งส่งงานระบบให้ทันกำหนดการ จึงได้คัดลอกซอร์สโค้ด (Source Code) ที่เป็นความลับของโปรเจกต์สำคัญ รวมถึงข้อมูลสถาปัตยกรรมระบบของลูกค้า ไปวางใน Public AI เวอร์ชันฟรี เพื่อให้ AI ช่วยหาจุดบกพร่อง (Debug)
-
ผลกระทบ: ซอร์สโค้ดชิ้นนั้นกลายเป็นส่วนหนึ่งของฐานข้อมูลที่ AI นำไปเรียนรู้ ต่อมาเมื่อผู้ใช้รายอื่นพยายามค้นหาแนวทางการเขียนโค้ดในลักษณะเดียวกัน AI ได้หลุดแสดงผลโค้ดที่เป็นสิทธิบัตรของบริษัทออกมา ส่งผลให้ความลับรั่วไหลสู่สาธารณะ และบริษัทโดนฟ้องร้องเรียกค่าเสียหายจากลูกค้าฐานละเมิดสัญญาความปลอดภัยข้อมูล
-
มุมมองผู้บริหาร: Public AI เปรียบเหมือน "ร้านกาแฟสาธารณะ" ที่เราคุยไอเดียลอยๆ ได้ แต่ห้ามกางพิมพ์เขียวของบริษัทเด็ดขาด
กรณีศึกษาที่ 2: การสปีดธุรกิจอย่างปลอดภัยของ "FinTech" (The Commercial Enterprise Success)
-
สถานการณ์: สตาร์ทอัพด้านการเงินแห่งหนึ่งต้องการเปิดตัวฟีเจอร์ "ผู้ช่วยแนะนำการออมเงินส่วนบุคคล" ให้ทันภายใน 3 เดือน แต่การสร้างโมเดลเองตั้งแต่ศูนย์ต้องใช้เงินทุนและเวลามากเกินไป
-
แนวทางเลือก: ผู้บริหารตัดสินใจใช้สถาปัตยกรรมแบบ Commercial AI (Enterprise Grade) ผ่าน Microsoft Azure OpenAI โดยทำสัญญาคุ้มครองสิทธิ์และข้อมูล (Data Protection Agreement - DPA) อย่างเข้มงวด ยืนยันว่าข้อมูลบทสนทนาและพฤติกรรมการออมเงินของลูกค้าจะไม่ถูกส่งกลับไปเทรนโมเดลส่วนกลาง
-
ผลลัพธ์: สามารถเปิดตัวฟีเจอร์ได้ทันตามกำหนด ต้นทุนแปรผันตามจำนวนผู้ใช้งานจริง (Pay-per-use) และผ่านเกณฑ์การตรวจสอบด้าน PDPA ของหน่วยงานกำกับดูแลได้อย่างราบรื่น
-
มุมมองผู้บริหาร: เหมาะสำหรับธุรกิจที่ต้องการความเร็ว (Speed-to-market) และต้องการคุมต้นทุนเริ่มต้นให้ต่ำ โดยอาศัยความปลอดภัยมาตรฐานโลกของผู้ให้บริการคลาวด์
กรณีศึกษาที่ 3: "ธนาคารพาณิชย์ชั้นนำ" กับการปกป้อง Core IP (The Private Cloud/On-Premise Strategy)
-
สถานการณ์: ธนาคารขนาดใหญ่ต้องการนำ AI มาใช้วิเคราะห์ประวัติเครดิตเชิงลึกและพฤติกรรมการทุจริต (Fraud Detection) ซึ่งข้อมูลเหล่านี้คือ "หัวใจและจุดแข็งของการแข่งขัน" ที่หลุดรอดไปไม่ได้เด็ดขาด และมีกฎระเบียบของธนาคารกลางควบคุมอย่างเข้มงวด
-
แนวทางเลือก: ธนาคารยอมลงทุนสูงในระยะแรกเพื่อวางสถาบันกรรมแบบ Private Cloud โดยนำโมเดล Open-Source ขนาดใหญ่มาปรับแต่ง (Fine-tuning) ภายในศูนย์ข้อมูล (Data Center) ของตนเอง ข้อมูลทั้งหมดไม่มีการวิ่งออกนอกเครือข่ายของธนาคารเลยแม้แต่ไบต์เดียว
-
ผลลัพธ์: ปลอดภัยจากความเสี่ยงทางกฎหมาย 100% ควบคุมความหน่วงของระบบ (Latency) ได้คงที่ และในระยะยาวเมื่อมีการคิวรี (Query) ข้อมูลวันละหลายล้านครั้ง ต้นทุนเฉลี่ยต่อครั้งกลับถูกกว่าการจ่ายค่า API ให้กับค่ายนอก
-
มุมมองผู้บริหาร: หากข้อมูลคือ "อาวุธลับ" ที่สร้างความได้เปรียบทางการแข่งขันระยะยาว (Strategic Asset) การเก็บมันไว้ในบ้านของเราเองคือการลงทุนที่คุ้มค่าที่สุด
คำแนะนำส่งท้ายสำหรับผู้นำองค์กร
ไม่มีสถาปัตยกรรม AI แบบไหนที่ "ดีที่สุด" มีแต่แบบที่ "เหมาะที่สุด" กับโจทย์ธุรกิจของคุณในเวลานั้น
ในฐานะผู้บริหาร หน้าที่ของเราไม่ใช่การลงไปเขียนโค้ดหรือเลือกขนาดของ GPU แต่คือการสร้างสมดุลระหว่าง นวัตกรรม (Innovation), ความเร็ว (Speed) และ ความเสี่ยง (Risk) การเลือกสถาปัตยกรรม AI ที่ใช่ จะช่วยให้องค์กรของคุณวิ่งได้ไวขึ้น โดยไม่ต้องกังวลว่าจะต้องหยุดวิ่งเพื่อหันกลับมาซ่อมแซมความเสียหายในภายหลังครับ
ทำไมองค์กรต้องมี AI Use Policy แยกประเภทงานและข้อมูล ก่อนปล่อยให้พนักงานใช้ Public AI
องค์กรควรออก “AI Use Policy” ที่แบ่งชัดเจนว่า งานแบบไหนใช้ Public AI ได้ งานแบบไหนต้องใช้ Enterprise AI และงานแบบไหนต้องใช้ระบบปิดภายในเท่านั้น แนวทางนี้สอดคล้องกับร่างข้อแนะนำของ PDPC ที่ระบุให้มี acceptable use policy, vendor due diligence, least-privilege access และการอบรมพนักงานเรื่อง prompt injection, hallucination และความเสี่ยงด้านข้อมูล
บทสรุปสำหรับผู้บริหาร
การเลือกสถาปัตยกรรมระบบ AI ที่ปลอดภัย ไม่ใช่การเลือกเทคโนโลยีเพียงชิ้นใดชิ้นหนึ่ง แต่คือการออกแบบ “ระบบนิเวศ” ที่เชื่อมโยงข้อมูล โครงสร้างพื้นฐาน โมเดล และธรรมาภิบาล ให้สามารถทำงานร่วมกันอย่างมั่นคง ปฏิบัติตามกฎระเบียบ และสอดคล้องกับวิสัยทัศน์ขององค์กร
ข่าวที่เกี่ยวข้อง
เครือสหพัฒน์ขยายการลงทุนและเทคโนโลยีผ่านความร่วมมือ 20 ฉบับ
การลงนามบันทึกความเข้าใจ (MOU) มากกว่า 20 ฉบับของเครือสหพัฒน์ ซึ่งนับเป็นสถิติสูงสุดเป็นประวัติการณ์ในงานสหกรุ๊ป แฟร์ & เฟส ครั้งที่ 30 แสดงให้เห็นถึงทิศทางกลยุทธ์องค์กรที่มุ่งเน้นการปรับตัวและสร้างความแข็งแกร่งอย่างมีนัยสำคัญในสภาวะตลาดที่มีการเปลี่ยนแปลงอย่างรวดเร็ว
OpenAI เจ้าของ ChatGPT เตรียมเปิดเบราว์เซอร์ ท้าชน Google Chrome
บริษัทผู้พัฒนา ChatGPT เตรียมปฏิวัติตลาดเว็บเบราว์เซอร์ด้วยเทคโนโลยี AI Agent ขณะที่ Alphabet เสี่ยงสูญเสียส่วนแบ่งรายได้โฆษณาหลักหมื่นล้านดอลลาร์
ข้อมูลส่วนบุคคลกับ AI กับ 5 กลยุทธ์จัดการข้อมูลส่วนบุคคล
ผู้นำยุคใหม่ท้าทายกับการรักษาสมดุลนวัตกรรม AI และธรรมาภิบาลข้อมูล (PDPA) การใช้ข้อมูลเทรนโมเดลอย่างไม่โปร่งใสอาจทำลายแบรนด์ บทความนี้เสนอ 5 กรอบสร้าง Trust Architecture เพื่อเปลี่ยนข้อจำกัดกฎหมายเป็นกลยุทธ์ Responsible AI เสริมจุดแข็งธุรกิจและยกระดับความเชื่อมั่นบนเวทีโลก
ทำไมเงินเดือน 20,000 บาท วันนี้ถึงจนกว่าเมื่อ 10 ปีก่อน? AI มีคำตอบ พร้อมการปรับตัว
"ทำไมคนรุ่นใหม่ถึงบ่นว่าเงินเดือน 20,000 บาทไม่พอใช้ ทั้งที่รุ่นพ่อแม่เคยอยู่ได้ด้วยเงินน้อยกว่านี้?" เราขอให้ Claude AI ช่วยวิเคราะห์ปรากฏการณ์ "เงินเฟ้อซ่อนตัว" ที่ทำให้เงินเดือน 20,000 บาทในปี 2025 กลายเป็น "เงินเดือนจน" เมื่อเทียบกับ 10 ปีก่อน และหาทางออกให้คนทำงานยุคใหม่
รัฐบาลเวียดนามเร่งสร้างผู้นำเยาวชนดิจิทัล ผ่านการอบรมเข้มข้น 30 วัน
รัฐบาลเวียดนามได้แสดงให้เห็นถึงความมุ่งมั่นอย่างแรงกล้าในการพัฒนาศักยภาพผู้นำเยาวชนในยุคดิจิทัล ผ่านโครงการอบรมเข้มข้น 30 วัน ซึ่งมีผู้เข้าร่วมกว่า 2,700 คน จากเจ้าหน้าที่สหภาพเยาวชน สมาคม และเยาวชนผู้บุกเบิกทั่วประเทศ โครงการนี้ไม่เพียงแต่เป็นการถ่ายทอดความรู้เทคโนโลยีเท่านั้น แต่ยังเป็นการวางรากฐานสำคัญเพื่อสร้างผู้นำรุ่นใหม่ที่พร้อมขับเคลื่อนประเทศสู่อนาคต
จิ๊กซอว์ AI เกษตรไทย: ผลิตให้มากขึ้น ปล่อยคาร์บอนน้อยลง ตีตลาดมูลค่าสูงทั่วโลก
เมื่อตลาดเกษตรโลกแข่งกันด้วยความโปร่งใสและคาร์บอนฟุตพรินท์ ไม่ใช่แค่ “ราคาถูก” อีกต่อไป AI จึงกลายเป็นเครื่องมือสำคัญให้เกษตรกรและผู้ประกอบการไทยเพิ่มผลผลิต ลดการปล่อยคาร์บอน และเล่าเรื่องข้อมูลได้ครบเพื่อตีตลาดมูลค่าสูงทั่วโลก